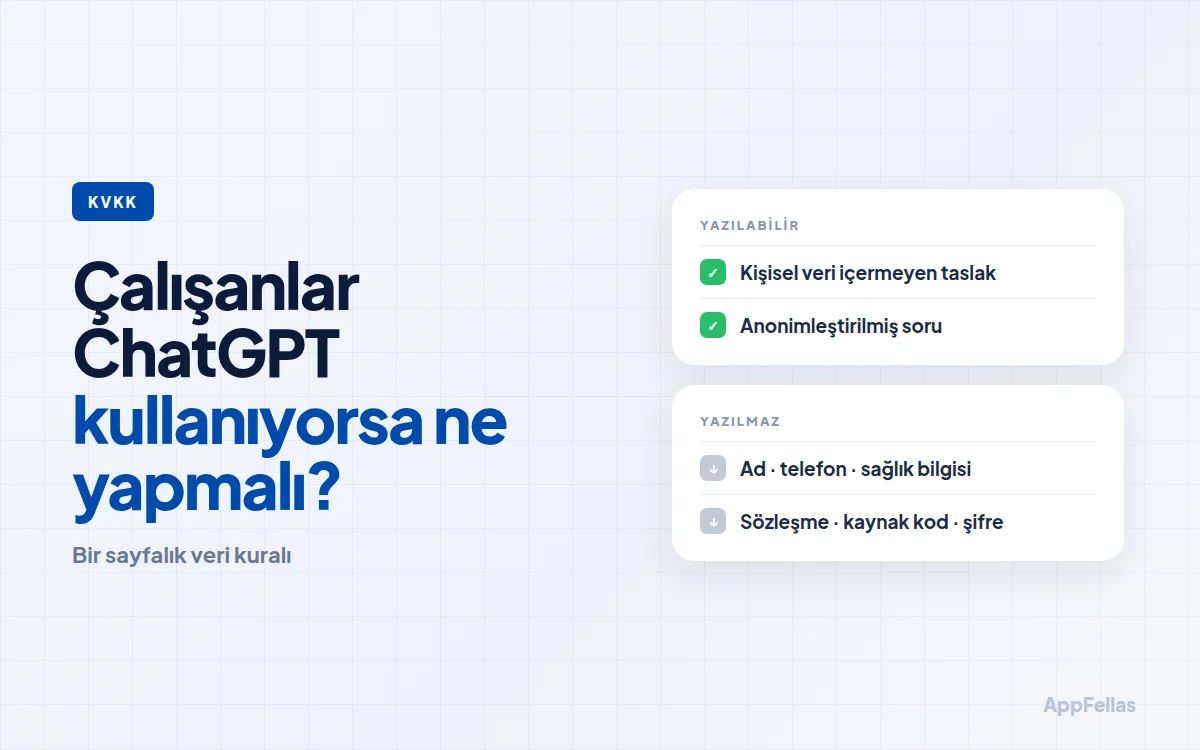
Çalışanlarınız ChatGPT kullanıyorsa yasaklamak yerine yazılı bir kullanım kuralı koymanız gerekir. Kuralın özü tek cümledir: müşteri, çalışan ve şirket sırrı niteliğindeki bilgi kişisel bir yapay zekâ hesabına yazılmaz. Gerisi hangi aracın, hangi hesapla, hangi iş için kullanılacağını netleştirmektir. Kural yoksa veri zaten dışarı gidiyordur; sadece kimse bilmiyordur.
Çalışanın ChatGPT'ye yazdığı bilgi nereye gidiyor?
Bir çalışan müşteri şikâyet e-postasını kopyalayıp ChatGPT'ye "buna kibar bir cevap yaz" dediğinde, e-postadaki ad, telefon, sipariş numarası ve şikâyetin içeriği OpenAI'ın sunucularına gider. Bu tek başına yasak değil. Sorun, bunun şirketin bilgisi ve kontrolü dışında, kişisel bir hesapla ve hangi şartlarla işlendiği bilinmeden olmasıdır.
OpenAI'ın yardım merkezindeki açıklamalara göre (Ekim 2026'da kontrol edildi) ücretsiz, Plus ve Pro gibi kişisel planlarda veri paylaşımı varsayılan olarak açık; yani sohbetler model eğitimine katkı için kullanılabiliyor ve kullanıcının bunu ayarlardan kapatması gerekiyor. ChatGPT Business, Enterprise, Edu ve API'de ise girdiler ve çıktılar varsayılan olarak eğitimde kullanılmıyor. Eğitim kapalı olsa bile sohbet geçmişi ve kötüye kullanım denetimi için bir süre saklanıyor.
| Kullanım şekli | Eğitimde kullanılır mı? | Şirket kontrol eder mi? |
|---|---|---|
| Çalışanın kişisel ücretsiz/Plus hesabı | Varsayılan olarak evet, kapatılabilir | Hayır |
| ChatGPT Business / Enterprise | Varsayılan olarak hayır | Evet, yönetici paneli var |
| OpenAI API ile kurulan şirket içi araç | Varsayılan olarak hayır | Evet |
| Gemini API ücretsiz katman | Google'a göre ürün geliştirmede kullanılır | Kısmen |
| Gemini API ücretli katman | Google'a göre kullanılmaz | Evet |
Tablodaki bilgiler OpenAI yardım merkezi ve Google'ın Gemini API fiyat sayfasındaki açıklamalardan, 24 Ekim 2026 itibarıyla. Sağlayıcılar bu şartları değiştirebiliyor; politikanızda bir sorumlunun yılda en az bir kez kontrol etmesini yazın.
KVKK şirkette yapay zekâ kullanımı hakkında ne diyor?
6698 sayılı Kişisel Verilerin Korunması Kanunu'nda yapay zekâya özel bir madde yok. Ama kanunun genel kuralları aynen geçerli. Müşteri ya da çalışan verisini bir yapay zekâ aracına yazmak bir veri işleme faaliyetidir. Bunun bir hukuki sebebi olmalı, kişi aydınlatılmalı ve veri güvenliği sağlanmalıdır. Verinin sorumlusu, aracı kullanan çalışan değil, şirkettir.
Kişisel Verileri Koruma Kurumu bu konuda iki belge yayımladı. Kasım 2024'te "Sohbet Robotları (ChatGPT Örneği) Hakkında Bilgi Notu", 24 Kasım 2025'te de "Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda)". Rehber; hukuki sebep, yurt dışı aktarım, şeffaflık, ilgili kişi hakları ve güvenlik tedbirlerini ele alıyor. Kurum Başkanı da kullanıcıları, mahremiyetlerini riske atacak bilgileri bu araçlarla paylaşmamaları konusunda uyardı.
Yurt dışı aktarım meselesi
ChatGPT, Gemini ve Claude gibi araçların sunucuları büyük ölçüde yurt dışında. Kişisel veri bu araçlara gittiğinde bu bir yurt dışı aktarımdır. KVKK'nın 9. maddesi 1 Haziran 2024'te değişti. Uygunluk kararı olmayan ülkelere aktarımda standart sözleşme gibi güvenceler öngörüldü ve standart sözleşmenin imzadan sonra beş iş günü içinde Kurum'a bildirilmesi gerekiyor. Çalışanın kişisel hesabıyla yapılan aktarımda bu güvencelerin hiçbiri yoktur. Şirketinize uygun yolu mutlaka bir hukukçuyla netleştirin.
Özel nitelikli veriler
Sağlık, din, etnik köken, sendika üyeliği, biyometrik veri, ceza mahkûmiyeti gibi bilgiler KVKK'da özel nitelikli kişisel veridir ve daha sıkı korunur. Bir insan kaynakları uzmanının rapor özetini, bir kliniğin hasta notunu ya da bir avukatın dava dosyasını kişisel bir yapay zekâ hesabına yapıştırması en riskli senaryodur.
Hangi bilgiler yapay zekâya yazılabilir, hangileri yazılamaz?
Politikanın en çok işe yarayan kısmı bu sınıflandırmadır. Çalışan her seferinde hukuk düşünmek yerine renge bakar.
| Renk | Örnek | Kural |
|---|---|---|
| Yeşil | Genel metin, yayımlanmış ürün açıklaması, kamuya açık bilgi, kişisel veri içermeyen taslak | Onaylı araçlarda serbest |
| Sarı | İç süreç belgesi, anonimleştirilmiş müşteri sorusu, isimsiz satış rakamları | Yalnız şirketin kurumsal hesabında |
| Kırmızı | Ad-soyad, telefon, TC kimlik no, adres, sağlık bilgisi, maaş, sözleşme metni, kaynak kod, şifre, API anahtarı, finansal tablo | Hiçbir yapay zekâ aracına yazılmaz |
Sarıyı yeşile çevirmenin pratik yolu anonimleştirmedir. "Ayşe Yılmaz, 0532... numaralı müşterimiz, 12345 numaralı siparişin geç geldiğini yazdı" yerine "Bir müşteri siparişinin geç geldiğini yazdı, özür dileyen kısa bir cevap taslağı yaz" demek aynı sonucu verir. Model ismi bilmeden de iyi bir cevap yazar.
AppFellas
Yapay Zeka Çözümleri için ücretsiz keşif görüşmesi
Chatbot, otomasyon ve LLM entegrasyonu. Kapsamı ve gerçekçi bütçe aralığını ilk görüşmede netleştirelim.
Kurumsal plana geçmek sorunu çözer mi?
Önemli bir kısmını çözer, hepsini değil. Kurumsal planlar verinin eğitimde kullanılmamasını, yönetici kontrolünü, kullanıcı ekleme-çıkarma ve bazı planlarda veri saklama ayarlarını sağlar. İşten ayrılan çalışanın hesabını kapattığınızda şirket bilgisi onunla gitmez. Ama kurumsal plan, kırmızı verinin yazılmasını engellemez; yurt dışı aktarım meselesini de kendiliğinden ortadan kaldırmaz. Sözleşme ve veri işleme ekini hukukçunuza okutun.
Daha kontrollü bir yol da şirket içinde, API üzerinden çalışan kendi aracınızı kurmaktır. Bu durumda hangi verinin modele gideceğini yazılım belirler; örneğin isim ve telefon numaraları gönderilmeden önce otomatik maskelenir. Bu tür entegrasyonları yapay zekâ çözümleri sayfamızda anlattık. Böyle bir aracın aylık model gideri genelde düşük kalır; asıl iş, kuralların yazılıma doğru aktarılmasıdır.
Bir sayfalık yapay zekâ kullanım politikasında ne olmalı?
Uzun bir politika okunmaz. Şu maddeler bir sayfaya sığar:
- Onaylı araçlar listesi. Hangi araçlar, hangi hesapla kullanılabilir. Liste dışındaki araç kullanılmaz.
- Veri sınıfları. Yeşil, sarı, kırmızı tablosu ve her birine birkaç örnek.
- Hesap kuralı. Şirket işi şirket hesabıyla yapılır, kişisel hesaba iş verisi girilmez.
- Kontrol zorunluluğu. Yapay zekânın ürettiği metin, kod ya da rakam bir insan tarafından kontrol edilmeden müşteriye, resmi kuruma ya da yayına gitmez.
- Telif ve gizlilik. Müşteriye teslim edilen işte yapay zekâ kullanıldıysa bunun müşteri sözleşmesiyle çelişmediği kontrol edilir.
- Olay bildirimi. Yanlışlıkla kırmızı veri yazıldıysa çalışan bunu suçlanma korkusu olmadan kime, ne kadar sürede bildirir.
- Sorumlu kişi ve gözden geçirme tarihi. Politikayı kim günceller, ne zaman.
Politikayı çalışana imzalatın ve işe başlangıç eğitimine ekleyin. Yasak listesi yerine somut örnekler verin; "şu e-postayı şu şekilde anonimleştir" gibi. İnsanlar yasağı unutur, örneği hatırlar.
Hangi işlerde yapay zekâ güvenle kullanılabilir?
Politika yalnız yasak listesinden oluşursa çalışan aracı kullanmamayı değil, gizlice kullanmayı seçer. Bu yüzden izin verilen işleri de aynı açıklıkla yazın. Aşağıdaki tablo, kişisel veri içermeden yapılabilen ve çoğu şirkette zaman kazandıran işlerden örnekler veriyor.
| Departman | Güvenli kullanım | Dikkat edilecek nokta |
|---|---|---|
| Satış | Teklif e-postası taslağı, ürün açıklaması, itiraz cevapları | Müşteri adı ve fiyat taslağa sonradan eklenir |
| Pazarlama | Sosyal medya metni, blog taslağı, başlık alternatifleri | Yayından önce doğruluk ve marka dili kontrolü |
| Muhasebe | Excel formülü bulmak, rapor şablonu hazırlamak | Gerçek finansal tablo yapıştırılmaz |
| İnsan kaynakları | İş ilanı metni, eğitim içeriği taslağı | Aday özgeçmişi ve çalışan bilgisi yazılmaz |
| Yazılım | Hata mesajını açıklatmak, genel kod örneği | Şirketin kaynak kodu, şifre ve anahtar yazılmaz |
| Yönetim | Yayımlanmış bir mevzuatı ya da raporu özetletmek | Özet asıl metinle karşılaştırılır, karar ona göre verilmez |
Tablonun son sütunu politikanın asıl değeridir. Çalışan neyi yapabileceğini bildiğinde, sınırı da daha kolay korur. Her departman yöneticisinden kendi ekibi için iki üç örnek daha eklemesini isteyin; örnekler o işi yapan kişiden geldiğinde daha çok benimsenir.
Tamamen yasaklamak neden işe yaramıyor?
Çünkü çalışan aracı kişisel telefonundan kullanmaya devam eder ve şirketin hiçbir görünürlüğü kalmaz. Yasak, riski azaltmaz, görünmez yapar. Ayrıca yapay zekânın gerçekten zaman kazandırdığı işler var. Taslak yazmak, uzun belgeyi özetlemek, tablo formülü bulmak, kod hatası açıklamak bunlardan bazıları. Bunları güvenli bir kanala almak, yasaklamaktan daha az maliyetlidir.
Veri tarafında genel önlemler için veri güvenliği nedir yazısı iyi bir başlangıç. Müşteri verisini zaten bir CRM'de topluyorsanız, yapay zekâ entegrasyonunu o sistem üzerinden kurmak verinin dağılmasını önler; CRM yazılımı ve hazır CRM mi, özel CRM mi yazılarına bakabilirsiniz. Şirket içi bir yapay zekâ aracı ya da özel yazılım düşünüyorsanız bize yazın. Bu yazı hukuki görüş değildir; politikanızı bir KVKK uzmanıyla son hâline getirin.
Sık sorulan sorular
Çalışanların ChatGPT kullanması KVKK'ya aykırı mı?
Kullanmak tek başına aykırı değil. Aykırılık riski, kişisel verinin hukuki sebep olmadan, aydınlatma yapılmadan ve yurt dışı aktarım şartları sağlanmadan bu araçlara yazılmasından doğar. Kişisel veri içermeyen işlerde kullanım bu riski büyük ölçüde ortadan kaldırır.
ChatGPT'ye yazdıklarım eğitimde kullanılıyor mu?
OpenAI'ın açıklamalarına göre kişisel ücretsiz, Plus ve Pro planlarda varsayılan olarak kullanılabiliyor, ayarlardan kapatılabiliyor. Business, Enterprise, Edu ve API'de varsayılan olarak kullanılmıyor. Şartlar değişebildiği için OpenAI'ın güncel veri politikasını kontrol edin.
Kurumsal plan almak KVKK uyumu için yeterli mi?
Yeterli değil ama önemli bir adım. Verinin eğitimde kullanılmamasını ve şirket kontrolünü sağlar. Kişisel verinin yazılıp yazılmayacağı kuralı, aydınlatma metni ve yurt dışı aktarım şartları yine sizin sorumluluğunuzda kalır.
Kişisel veriyi anonimleştirmek nasıl yapılır?
İsim, telefon, e-posta, adres, kimlik ve sipariş numarası gibi kişiyi belirleyen bilgileri çıkarın ya da "müşteri", "sipariş" gibi genel ifadelerle değiştirin. Birkaç bilginin birleşimi kişiyi yine tanınır kılıyorsa (küçük bir kasabada belirli bir meslek gibi) o da çıkarılmalı. Şirket içi araçlarda bu maskeleme otomatik yapılabilir.
Çalışan yanlışlıkla müşteri verisini yazdıysa ne yapmalı?
Önce sohbeti silmeli ve durumu politikada belirtilen sorumluya hemen bildirmeli. Şirket, bunun KVKK kapsamında bir veri ihlali sayılıp sayılmadığını hukukçusuyla değerlendirir. Bildirimin cezalandırılmaması, çalışanların hatayı saklamamasını sağlar.